SSL ali TLS – v čem je razlika?
SSL in TLS sta izraza, s katerima se srečamo pri varnih spletnih povezavah, certifikatih in protokolu HTTPS. Oba sta namenjena zaščiti podatkov med uporabnikom in strežnikom, vendar ne predstavljata iste tehnologije. SSL je starejši protokol, TLS pa njegova sodobnejša in varnejša različica, ki se danes uporablja pri večini zaščitenih povezav na spletu.
Zmeda nastane predvsem zato, ker se izraz SSL še vedno množično uporablja v ponudbah gostovanja, pri certifikatih in v uporabniških vmesnikih. Ko danes govorimo o SSL certifikatu, imamo v praksi praviloma v mislih certifikat, ki sodeluje pri vzpostavitvi povezave TLS. Zato je smiselno razumeti zgodovino obeh izrazov in njuno dejansko vlogo pri sodobni spletni varnosti.
SSL je starejši predhodnik protokola TLS
SSL pomeni Secure Sockets Layer in je bil razvit za zaščito komunikacije med spletnim brskalnikom ter strežnikom. Njegov namen je bil preprečiti, da bi tretja oseba preprosto prebrala podatke, prenesene med obema stranema. Sčasoma so bile v starejših različicah odkrite številne varnostne pomanjkljivosti, zato se danes ne uporabljajo več.
TLS pomeni Transport Layer Security in je nastal kot naslednik SSL. Ohranil je osnovno idejo zaščitene povezave, vendar je prinesel izboljšane varnostne mehanizme, sodobnejše algoritme in boljši način vzpostavljanja povezave. Zato danes govorimo o povezavi TLS, čeprav ponudniki storitev še vedno pogosto uporabljajo bolj znan izraz SSL.
SSL certifikat ni več vezan na stari SSL izraz
SSL certifikat je ostal v uporabi predvsem zaradi navade in prepoznavnosti. Certifikat sam po sebi ne določa, ali bo povezava uporabljala SSL ali TLS, saj je izbira protokola odvisna od konfiguracije strežnika in njegove podpore. Njegova naloga je predvsem potrditi identiteto domene ter omogočiti varno izmenjavo podatkov med strežnikom in obiskovalcem.
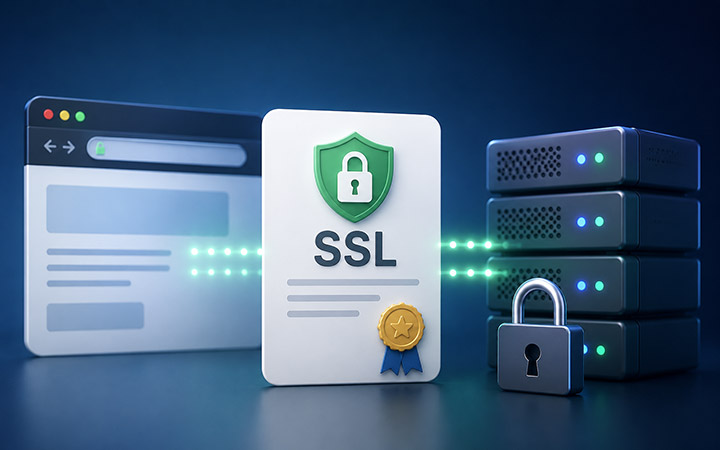
Ko v brskalniku odpremo naslov HTTPS, se strežnik predstavi z digitalnim certifikatom, nato pa se začne dogovarjanje o varni povezavi. Sodobni sistemi pri tem uporabljajo TLS in ne zastarelih različic SSL. Zato je izraz TLS certifikat tehnično natančnejši, vendar se izraz SSL certifikat zaradi dolgoletne uporabe še vedno pojavlja v cenikih, navodilih in nadzornih ploščah.
TLS uporablja sodobnejše varnostne rešitve
TLS je bil skozi več različic postopoma izboljšan, saj so se spreminjale metode napadov in zahteve sodobnih spletnih storitev. Novejše različice uporabljajo varnejše načine šifriranja, učinkovitejše preverjanje pristnosti in boljše postopke za vzpostavitev zaščitene povezave.
Zaradi tega lahko spletni strežnik obiskovalcu zagotovi precej boljšo zaščito kot pri starih protokolih SSL. Danes sta najbolj relevantni različici TLS 1.2 in TLS 1.3, pri čemer je TLS 1.3 novejši ter poenostavlja več delov vzpostavitve povezave. Stare različice protokolov niso primerne za sodobno spletno okolje, saj vsebujejo znane varnostne omejitve.
TLS ščiti podatke med prenosom
Glavna naloga TLS je zaščita komunikacije med dvema točkama. Ko obiskovalec pošlje prijavne podatke, izpolni obrazec ali vnese podatke za plačilo, se informacije med prenosom šifrirajo. Tretja oseba zato ne more preprosto prestreči prometa in prebrati vsebine, kar je posebej pomembno pri javnih omrežjih in spletnih storitvah z občutljivimi podatki.
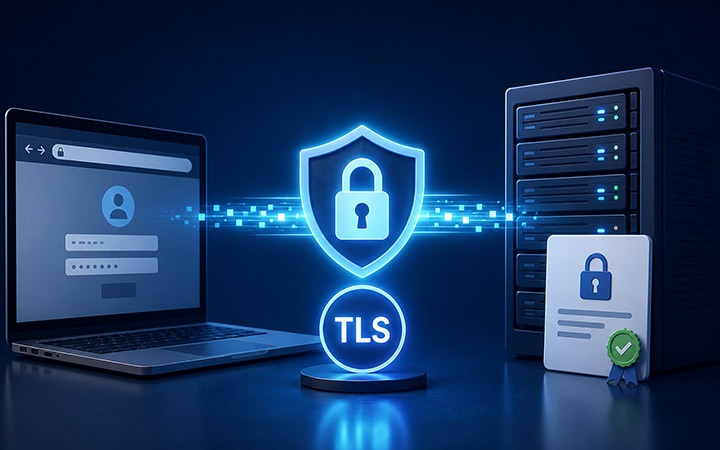
TLS skrbi tudi za preverjanje pristnosti strežnika in celovitosti prenesenih podatkov. Brskalnik preveri veljavnost certifikata ter ugotovi, ali ta pripada obiskani domeni. Hkrati se preverja, ali so bili podatki med prenosom spremenjeni.
Kaj uporabljati na sodobni spletni strani?
Za lastnika spletne strani je najpomembneje, da ima pravilno nameščen veljaven certifikat in strežnik z omogočenimi sodobnimi različicami TLS. Obiskovalec mora do strani dostopati prek HTTPS, vse stare povezave HTTP pa naj se preusmerijo na varno različico. Certifikat je lahko brezplačen ali plačljiv, vendar njegova cena sama po sebi ne določa kakovosti šifriranja.
Pri ponudniku gostovanja je smiselno preveriti podporo za TLS 1.2 in TLS 1.3, samodejno podaljševanje certifikatov ter pravilno nastavitev varne povezave. Če brskalnik prikazuje opozorilo o certifikatu, težave ne smemo ignorirati, saj pomeni, da del zaščite ni pravilno vzpostavljen.
V praksi torej danes uporabljamo TLS, čeprav bomo v ponudbah in pogovorih še dolgo srečevali izraz SSL.